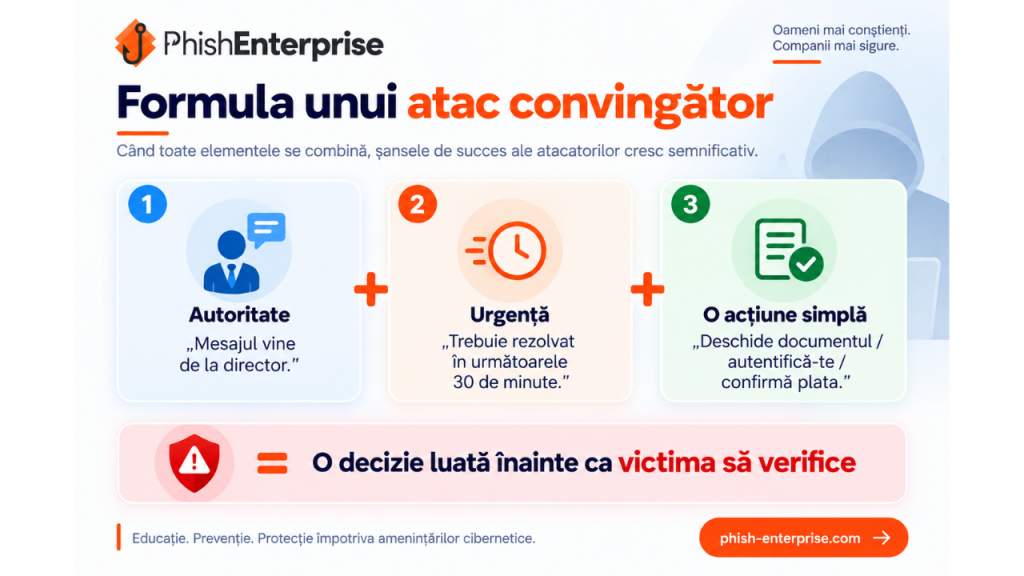
Tocmai de aceea, phishingul nu poate fi tratat exclusiv prin firewall, antivirus, filtre de email sau politici interne. Aceste măsuri sunt esențiale și pot opri multe tentative, dar rămâne întrebarea importantă:
Ce se întâmplă cu mesajul care trece de filtre?
În acel moment, angajatul devine fie parte din sistemul de apărare, fie punctul prin care atacatorul încearcă să intre în organizație.
Un click. Ce se poate întâmpla după?
Să presupunem că un angajat primește o notificare falsă Microsoft 365 care îl avertizează că parola contului urmează să expire. Mesajul pare legitim, iar linkul îl duce către o pagină aproape identică cu cea reală.
Angajatul introduce adresa de email și parola.
În acel moment, atacatorul poate avea credențialele de care are nevoie. Iar ceea ce părea un simplu click poate deveni începutul unui incident mult mai mare.
Cum poate escalada un atac de phishing
- Compromiterea credențialelor
Angajatul introduce emailul și parola pe o pagină falsă de autentificare.
↓
- Acces la cont
Dacă măsurile suplimentare de protecție nu blochează tentativa, atacatorul poate încerca să acceseze emailuri, documente și alte resurse asociate contului.
↓
- Colectarea informațiilor interne
Conversațiile și documentele pot dezvălui furnizori, procese interne, persoane-cheie și modul în care sunt aprobate anumite operațiuni.
↓
- Impersonarea angajatului
Atacul devine mai greu de detectat atunci când mesajele malițioase sunt trimise dintr-un cont legitim compromis.
↓
- Atac asupra colegilor sau partenerilor
Atacatorul poate încerca să obțină alte credențiale, documente, modificări ale datelor de plată sau transferuri financiare, inclusiv prin scenarii de tip Business Email Compromise.
↓
- Extinderea incidentului
În funcție de accesul victimei și de controalele de securitate existente, incidentul poate duce la expunerea datelor, fraudă financiară sau compromiterea altor conturi și servicii.
Un click poate fi doar începutul
Email fals → credențiale compromise → acces intern → impersonare → atac asupra altor persoane → incident extins
Tocmai de aceea, succesul unui atac de phishing nu ar trebui evaluat doar prin întrebarea „a dat cineva click?”. Următoarea întrebare importantă este ce ar putea face un atacator după acel click.
„Angajații noștri știu să recunoască phishingul.”
Este o presupunere confortabilă. Dar există o diferență importantă între a ști ce este phishingul și a recunoaște un atac atunci când apare într-un context real.
Un angajat poate participa la un training și poate identifica fără probleme exemplele prezentate acolo. Situația se schimbă atunci când mesajul apare marți, la 16:47, în timp ce încearcă să termine un raport și pare să vină de la managerul său.
Simulările de phishing schimbă ecuația
O simulare de phishing controlată reproduce mecanismele unui atac real fără consecințele unui incident real. Angajații primesc scenarii similare celor folosite de atacatori, iar organizația poate observa cum reacționează aceștia în practică.
În loc de „am făcut trainingul”, echipa de securitate poate începe să răspundă la întrebări măsurabile:
Ce măsurăm? | Ce aflăm? |
Rata de click | Câți angajați interacționează cu tentativa |
Introducerea datelor | Câți continuă după accesarea paginii |
Rata de raportare | Câți recunosc și raportează tentativa |
Rezultate pe departamente | Unde există un risc mai ridicat |
Evoluția în timp | Dacă programul de awareness produce rezultate |
Rezultate pe scenarii | Ce tipuri de atac sunt mai convingătoare |
Astfel, întrebarea „Angajații noștri sunt pregătiți?” poate fi înlocuită cu una mult mai utilă:
„Suntem mai greu de păcălit decât eram acum șase luni?”
AI face phishingul mai ieftin pentru atacatori și mai greu de detectat pentru angajați
Inteligența artificială schimbă inclusiv economia atacurilor. Crearea unui mesaj credibil, adaptarea lui într-o anumită limbă și producerea mai multor variante necesită astăzi mai puțin timp și efort.
Pentru atacatori, asta poate însemna mai multe scenarii, personalizare mai bună și mesaje mai convingătoare. Pentru companii, înseamnă că metodele de security awareness trebuie să evolueze în același ritm.
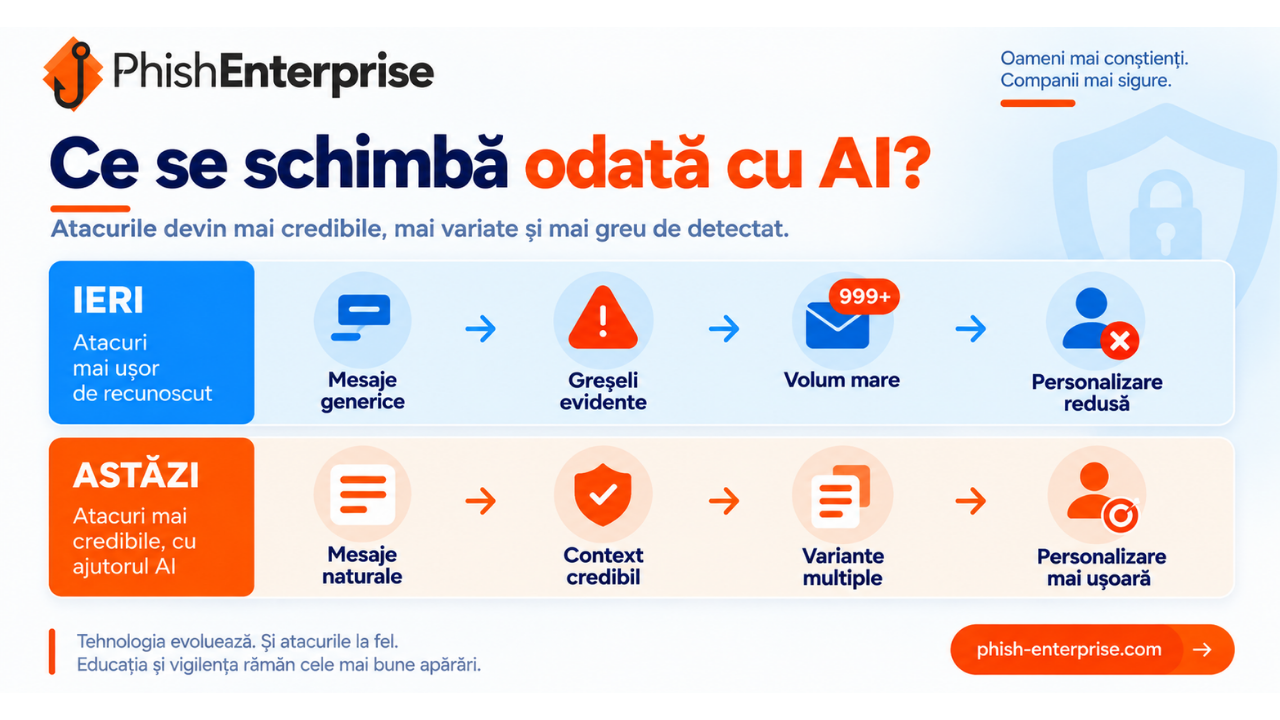
Un training anual urmat de 12 luni de liniște nu reproduce mediul în care lucrează angajatul.
Atacatorii nu testează compania o dată pe an. De ce ai testa tu reziliența angajaților o singură dată?
Cât de vulnerabilă este compania ta chiar acum?
O organizație poate avea filtre de email, antivirus, firewall, autentificare multifactor, proceduri de securitate și politici interne bine definite. Toate sunt importante și reduc riscul.
Dar ele nu răspund singure la o întrebare esențială:
Ce procent dintre angajați ar accesa astăzi un link de phishing bine construit?
5%? 15%? 30%?
Fără testare, orice procent este doar o presupunere.
Acesta este unul dintre motivele pentru care simulările de phishing sunt utile. Nu pentru a-i „prinde” pe angajați și nici pentru a-i pune într-o situație inconfortabilă, ci pentru a identifica vulnerabilitățile într-un mediu controlat, înainte ca acestea să fie exploatate într-un atac real.
Cine ar trebui testat mai atent?
Nu toate rolurile dintr-o organizație sunt expuse acelorași scenarii. Un atacator poate adapta mesajul în funcție de informațiile și accesul pe care încearcă să le obțină.
Zone cu expunere ridicată:
- FINANCIAR: Facturi false, schimbarea IBAN-ului, solicitări urgente de plată.
- HR: CV-uri și atașamente, documente personale, informații despre salarii și angajați.
- MANAGEMENT: Spear phishing, furt de credențiale, impersonare și acces la informații sensibile.
- IT: Resetări de parole, conturi privilegiate, acces la servicii și infrastructură.
- SALES & CUSTOMER SUPPORT: Volume mari de mesaje externe, documente și linkuri primite de la persoane necunoscute.
Asta nu înseamnă că restul organizației poate fi ignorat. Înseamnă că un program eficient de awareness poate adapta scenariile la riscurile reale ale fiecărui departament.
Cea mai periculoasă simulare de phishing este cea pe care o face atacatorul înaintea ta
În esență, există două moduri prin care o companie poate descoperi că angajații săi sunt vulnerabili.
Simulare controlată | Atac real |
Testezi într-un mediu controlat | Atacatorul alege momentul |
Măsori reacțiile | Descoperi reacțiile după incident |
Identifici punctele slabe | Vulnerabilitățile sunt deja exploatate |
Instruiești angajații | Începe răspunsul la incident |
Repeți și urmărești progresul | Încerci să limitezi impactul |
În primul scenariu, compania controlează testul. În al doilea, îl controlează atacatorul.
Nu aștepta primul incident ca să afli cât de pregătiți sunt angajații
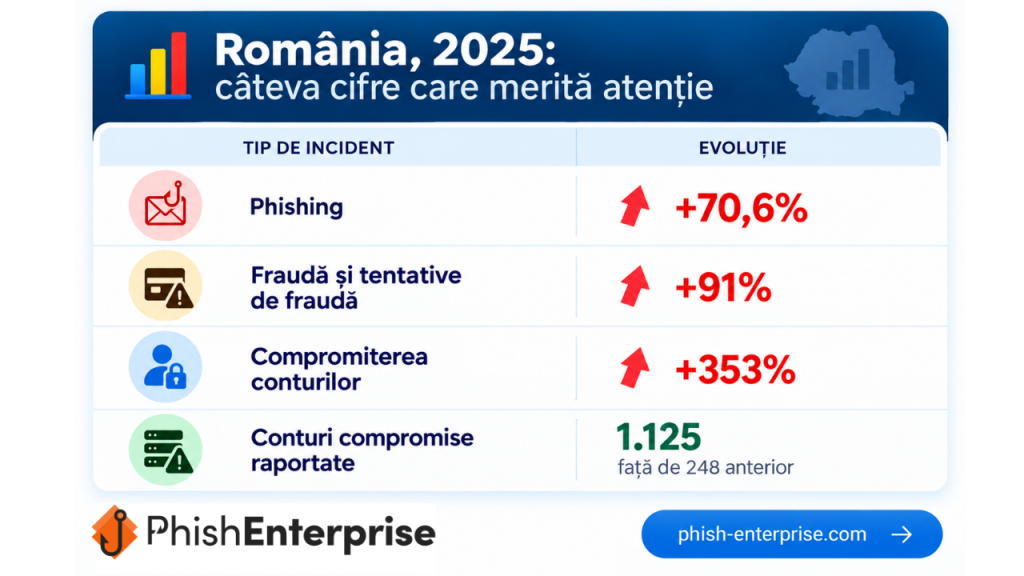
Datele DNSC indică o evoluție care ar trebui să preocupe organizațiile din România: mai multe incidente de phishing, mai multe fraude, mai multe conturi compromise și atacuri distribuite pe tot mai multe canale.
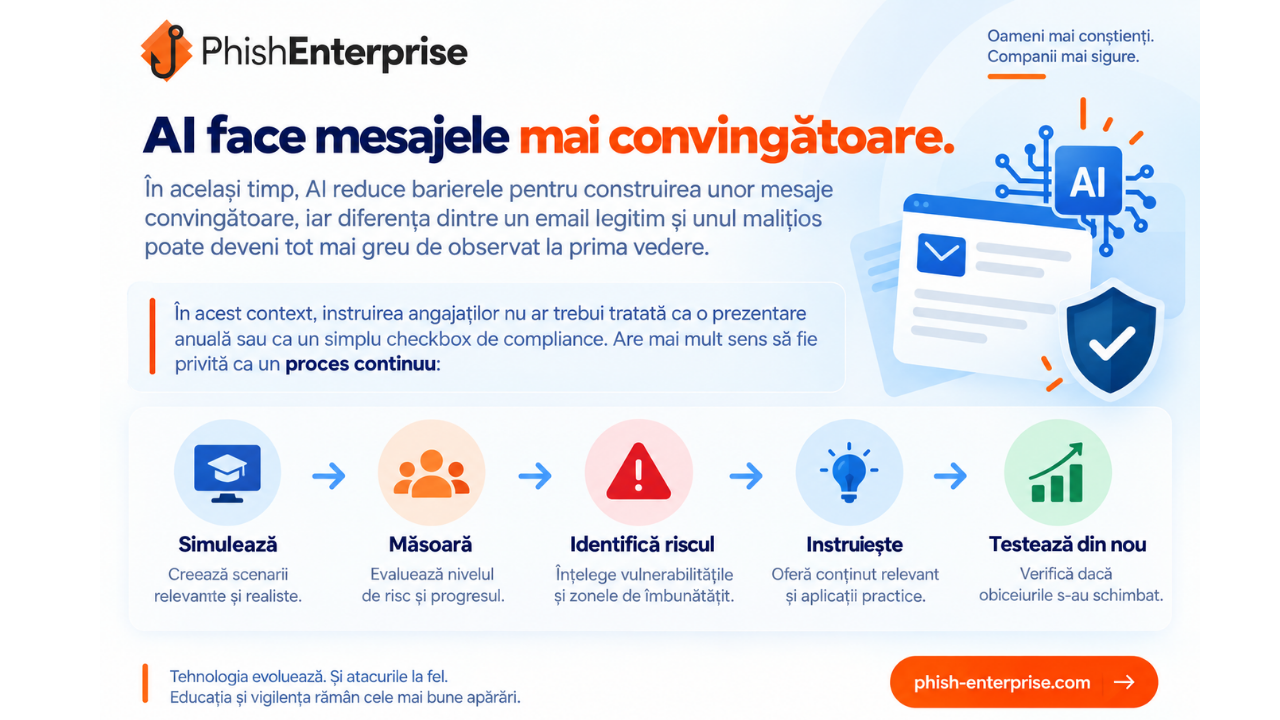
Nu presupune că echipa ta este pregătită. Verifică!
Rulează simulări periodice de phishing, urmărește reacțiile angajaților, identifică departamentele cu risc mai ridicat și măsoară progresul în timp.
Pentru că există un moment bun să descoperi cine ar da click pe un email de phishing: înainte ca emailul să fie trimis de un atacator real.